信息概要
安全标准符合性渗透检测是一种通过模拟恶意攻击来验证信息系统、网络或应用程序是否符合特定安全标准(如ISO 27001、NIST框架或行业特定法规)的评估方法。该检测旨在识别潜在漏洞、配置错误和安全弱点,确保系统在真实环境中能够抵御威胁。其重要性在于帮助组织降低安全风险、满足合规要求、提升整体安全态势,并防止数据泄露或服务中断事件。
检测项目
- SQL注入测试
- 跨站脚本测试
- 跨站请求伪造测试
- 认证绕过测试
- 授权漏洞测试
- 会话管理测试
- 输入验证测试
- 输出编码测试
- 文件上传漏洞测试
- 目录遍历测试
- 安全配置错误测试
- 敏感数据泄露测试
- 加密弱点测试
- 缓冲区溢出测试
- 代码注入测试
- 命令注入测试
- XML外部实体测试
- 服务器端请求伪造测试
- 不安全的反序列化测试
- 组件漏洞测试
- API安全测试
- 移动应用安全测试
- 云安全测试
- 物联网设备测试
- 网络渗透测试
- 无线安全测试
- 物理安全测试
- 社会工程学测试
- 钓鱼攻击测试
- 恶意软件检测测试
检测范围
需要检测,但不确定项目与标准?工程师为您一对一制定检测方案
- Web应用程序
- 移动应用程序
- 桌面应用程序
- 网络设备
- 服务器操作系统
- 数据库系统
- 云基础设施
- 物联网设备
- 工业控制系统
- 医疗设备
- 汽车系统
- 智能家居设备
- 金融系统
- 电子商务平台
- 政府系统
- 教育系统
- 医疗系统
- 能源系统
- 交通系统
- 通信系统
- 嵌入式系统
- API接口
- 微服务架构
- 容器环境
- 虚拟化平台
- 无线网络
- 有线网络
- 物理访问控制
- 人员安全流程
- 业务流程系统
检测方法
检测报告可以为您解决:产品性能提升改进科研项目立项与结题依据内部科研新品把控生产工艺改进与失效分析
- 黑盒测试:模拟外部攻击者视角,无需内部知识进行渗透。
- 白盒测试:基于完整内部信息,如源代码和架构文档,进行深度分析。
- 灰盒测试:结合部分内部知识,模拟特权用户或内部威胁。
- 手动测试:由安全专家人工执行漏洞识别和攻击模拟。
- 自动化测试:使用工具自动扫描和测试常见漏洞。
- 漏洞扫描:通过软件自动检测系统中的已知漏洞。
- 渗透测试:模拟真实攻击场景以验证安全防护。
- 代码审查:检查应用程序源代码以识别安全缺陷。
- 配置审计:评估系统配置是否符合安全最佳实践。
- 社会工程学测试:通过欺骗手段测试人员的安全意识。
- 物理渗透测试:评估物理访问控制和安全措施。
- 无线渗透测试:针对无线网络进行安全评估。
- 移动应用渗透测试:专门测试移动应用程序的安全漏洞。
- 云渗透测试:在云环境中模拟攻击以验证安全性。
- 红队演练:组织模拟攻击团队进行全方位测试。
- 蓝队防御测试:评估防御团队的响应能力。
- 紫队协作测试:红蓝队合作提升整体安全。
- 威胁建模:识别和分析潜在威胁及攻击路径。
- 风险评估:量化安全风险并确定优先级。
- 合规性审计:检查系统是否符合特定安全标准。
检测仪器
- Nmap
- Metasploit
- Wireshark
- Burp Suite
- Nessus
- OpenVAS
- Acunetix
- SQLMap
- John the Ripper
- Aircrack-ng
- Kali Linux
- OWASP ZAP
- Nexpose
- Qualys
- Shodan
什么是安全标准符合性渗透检测?安全标准符合性渗透检测是一种通过模拟攻击来验证系统是否满足特定安全标准的测试过程,旨在识别漏洞并确保合规性。为什么安全标准符合性渗透检测对企业至关重要?因为它可以帮助企业预防安全事件、满足法规要求,并提升客户信任度。如何选择适合的安全标准符合性渗透检测服务?应基于系统类型、行业标准和服务商的认证经验来评估,确保测试覆盖全面风险。
机构信息
机构名称:北京中科光析科学技术研究所
简称:中析研究所
单位性质:集体所有制(股份合作)科研检测单位
隶属单位:北京前沿科学技术研究院
机构定位:以科研检测为主的科学技术研究机构;第三方分析测试技术服务单位
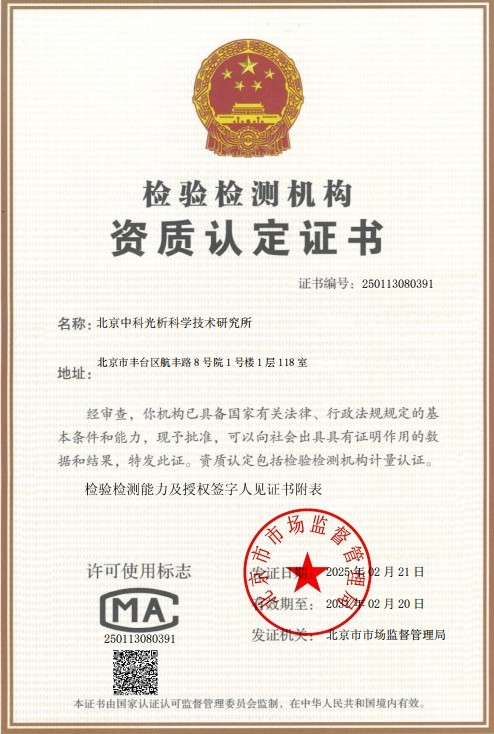
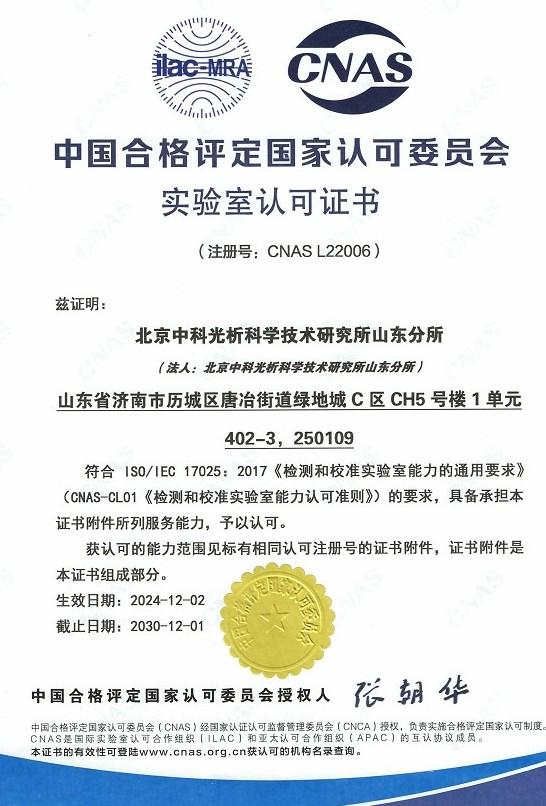
资质认可:旗下实验室获得CMA检验检测机构资质认定与CNAS实验室认可
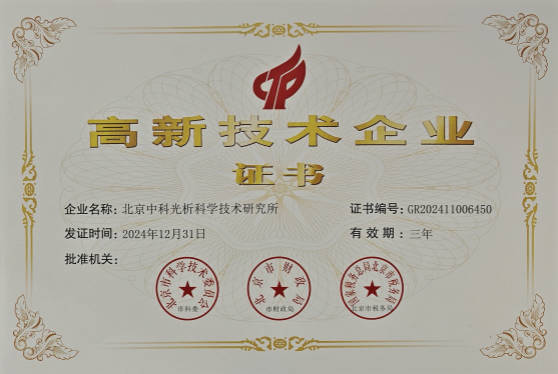
机构荣誉:国家高新技术企业、中关村高新技术企业
检测方针:公正、科学、准确、满意
执业原则:严谨、诚信
经营理念:以客户需求为中心,真正解决顾客难题
服务内容:研发设计、分析检测、试验验证、共性加工、信息及知识产权等
服务行业:航空航天、军工科研、高端制造、新能源与节能环保、石油化工、生物医药、电子信息、新材料研发、汽车及轨道交通、建筑建材等